在网络技术中,端口(Port)大致有两种意思:一是物理意义上的端口,比如,ADSL Modem、集线器、交换机、路由器用于连接其他网络设备的接口,如RJ-45端口、SC端口等等。二是逻辑意义上的端口,一般是指TCP/IP协议中的 端口,端口号的范围从0到65535,比如用于浏览网页服务的80端口,用于ftp服务的21端口等等。这里将要介绍的就是逻辑意义上的端口。
查看端口
, N, k+ u# C0 h( A; u 在windows 2000/XP/Server 2003中要查看端口,可以使用Netstat命令:
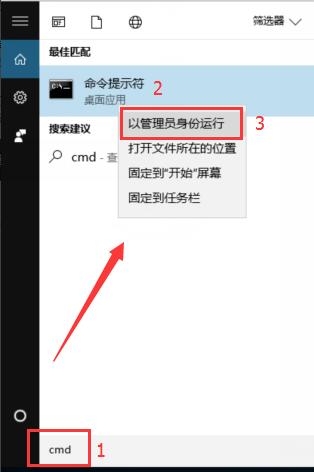
: ]1 F0 h% V( D2 h- ^ 依次点击“开始→运行”,键入“cmd”并回车,打开命令提示符窗口。在命令提示符状态下键入“netstat -a -n”,按下回车键后就可以看到以数字形式显示的TCP和UDP连接的端口号及状态。 ! w$ G8 [2 b3 x& J' k
关闭/开启端口
0 d2 ` ?: H1 v; g 在介绍各种端口的作用前,这里先介绍一下在windows中如何关闭/打开端口,因为默认的情况下,有很多不安全的或没有什么用的端口是开启的,比如 Telnet服务的23端口、ftp服务的21端口、SMTP服务的25端口、RPC服务的135端口等等。为了保证系统的安全性,我们可以通过下面的方 法来关闭/开启端口。
/ C* k2 Y- T+ |, B# X( | 关闭端口 , U' z2 D6 f' E
比如在windows 2000/XP中关闭SMTP服务的25端口,可以这样做:首先打开“控制面板”,双击“管理工具”,再双击“服务”。接着在打开的服务窗口中找到并双击 “Simple Mail Transfer Protocol (SMTP)”服务,单击“停止”按钮来停止该服务,然后在“启动类型”中选择“已禁用”,最后单击“确定”按钮即可。这样,关闭了SMTP服务就相当于 关闭了对应的端口。 " [/ g# x" |. `0 i/ Z5 o
开启端口 5 b& z- | i8 y/ P6 X5 n
如果要开启该端口只要先在“启动类型”选择“自动”,单击“确定”按钮,再打开该服务,在“服务状态”中单击“启动”按钮即可启用该端口,最后,单击“确定”按钮即可。
# l4 f" d) [5 U0 A, t( O 提示:在windows 98中没有“服务”选项,你可以使用防火墙的规则设置功能来关闭/开启端口。 / d' S! d: o, Z K# d5 n
端口分类
* p6 f: c1 [1 a) n+ I* J Y 逻辑意义上的端口有多种分类标准,下面将介绍两种常见的分类: ! _) s& A6 C5 ~' f$ [! ^3 W8 |
1. 按端口号分布划分 0 b- v0 |8 e* c" Z
(1)知名端口(Well-Known Ports)
0 P) p2 I4 G0 a. K) F- _ 知名端口即众所周知的端口号,范围从0到1023,这些端口号一般固定分配给一些服务。比如21端口分配给ftp服务,25端口分配给SMTP(简单邮件传输协议)服务,80端口分配给HTTP服务,135端口分配给RPC(远程过程调用)服务等等。 ! s& F# b* o' @" ^& z1 Y. N* {
(2)动态端口(Dynamic Ports)
) M9 X1 D0 |% s* {' O+ K- v7 I 动态端口的范围从1024到65535,这些端口号一般不固定分配给某个服务,也就是说许多服务都可以使用这些端口。只要运行的程序向系统提出访问网络 的申请,那么系统就可以从这些端口号中分配一个供该程序使用。比如1024端口就是分配给第一个向系统发出申请的程序。在关闭程序进程后,就会释放所占用 的端口号。 % Y+ V {1 o: A6 O5 X1 e
不过,动态端口也常常被病毒木马程序所利用,如冰河默认连接端口是7626、WAY 2.4是8011、Netspy 3.0是7306、YAI病毒是1024等等。
2 q' a3 k- k1 e& @+ ] 2. 按协议类型划分 ' I/ x6 a0 A( m) Z
按协议类型划分,可以分为TCP、UDP、IP和ICMP(Internet控制消息协议)等端口。下面主要介绍TCP和UDP端口: * K% y- d8 J; n
(1)TCP端口 + E) e' J! d4 k" C, k# @
TCP端口,即传输控制协议端口,需要在客户端和服务器之间建立连接,这样可以提供可靠的数据传输。常见的包括ftp服务的21端口,Telnet服务的23端口,SMTP服务的25端口,以及HTTP服务的80端口等等。 # @# w; B/ H: ]/ z A, A9 r! i
(2)UDP端口 9 u+ z8 Q0 f; [+ ~( Q& E( R+ h( n
UDP端口,即用户数据包协议端口,无需在客户端和服务器之间建立连接,安全性得不到保障。常见的有DNS服务的53端口,SNMP(简单网络管理协议)服务的161端口,QQ使用的8000和4000端口等等。 " C4 J) L& F0 M+ H( b/ a2 y
常见网络端口 5 e# m9 k( c2 D$ G2 j, t8 B/ l: U
网络基础知识端口对照 4 T4 ^% |' [% C# Y% `
端口:0
服务:Reserved
说明:通常用于分析操作系统。这一方法能够工作是因为在一些系统中“0”是无效端口,当你试图使用通常的闭合端口连接它时将产生不同的结果。一种典型的扫描,使用IP地址为0.0.0.0,设置ACK位并在以太网层广播。
! l8 c. Z$ `' J) T 端口:1
服务:tcpmux
说明:这显示有人在寻找SGI Irix机器。Irix是实现tcpmux的主要提供者,默认情况下tcpmux在这种系统中被打开。Irix机器在发布是含有几个默认的无密码的帐户, 如:IP、GUEST UUCP、NUUCP、DEMOS 、TUTOR、DIAG、OUTOFBOX等。许多管理员在安装后忘记删除这些帐户。因此HACKER在INTERNET上搜索tcpmux并利用这些帐 户。 8 t! c3 l/ L5 K: C
端口:7
服务:Echo
说明:能看到许多人搜索Fraggle放大器时,发送到X.X.X.0和X.X.X.255的信息。 6 W8 `2 q% Z) L( `0 c- V- \- K0 _
端口:19
服务:Character Generator
说明:这是一种仅仅发送字符的服务。UDP版本将会在收到UDP 包后回应含有垃圾字符的包。TCP连接时会发送含有垃圾字符的数据流直到连接关闭。 HACKER利用IP欺骗可以发动DoS攻击。伪造两个chargen服务器之间的UDP包。同样Fraggle DoS攻击向目标地址的这个端口广播一个带有伪造受害者IP的数据包,受害者为了回应这些数据而过载。
, k; c( \: _$ @5 ? 端口:21
服务:ftp
说明:FTP服务器所开放的端口,用于上传、下载。最常见的攻击者用于寻找打开anonymous的FTP服务器的方法。这些服务器带有可读写的目录。 木马Doly Trojan、Fore、Invisible ftp、WebEx、WinCrash和Blade Runner所开放的端口。 & W n' D8 [6 F& h' x
端口:22
服务:Ssh
说明:PcAnywhere建立的TCP和这一端口的连接可能是为了寻找ssh。这一服务有许多弱点,如果配置成特定的模式,许多使用RSAREF库的版本就会有不少的漏洞存在。
: R( ^2 T4 |; _ 端口:23
服务:Telnet
说明:远程登录,入侵者在搜索远程登录UNIX的服务。大多数情况下扫描这一端口是为了找到机器运行的操作系统。还有使用其他技术,入侵者也会找到密码。木马Tiny Telnet Server就开放这个端口。 8 E. _: F |3 f, ?) E
端口:25
服务:SMTP
说明:SMTP服务器所开放的端口,用于发送邮件。入侵者寻找SMTP服务器是为了传递他们的SPAM。入侵者的帐户被关闭,他们需要连接到高带宽的E -MAIL服务器上,将简单的信息传递到不同的地址。木马Antigen、Email PassWord Sender、Haebu Coceda、Shtrilitz Stealth、WinPC、WinSpy都开放这个端口。
: Z' R4 ]. ^* \1 U# y. F8 a 端口:31
服务:MSG Authentication
说明:木马Master Paradise、Hackers Paradise开放此端口。
0 e/ x5 r( K/ n 端口:42
服务:WINS Replication
说明:WINS复制
5 B& w" S0 E1 G1 w 端口:53
服务:Domain Name Server(DNS)
说明:DNS服务器所开放的端口,入侵者可能是试图进行区域传递(TCP),欺骗DNS(UDP)或隐藏其他的通信。因此防火墙常常过滤或记录此端口。
( B8 t# x: @6 B- a& t+ b 端口:67
服务:Bootstrap Protocol Server
说明:通过DSL和Cable modem的防火墙常会看见大量发送到广播地址255.255.255.255的数据。这些机器在向DHCP服务器请求一个地址。HACKER常进入它 们,分配一个地址把自己作为局部路由器而发起大量中间人(man-in-middle)攻击。客户端向68端口广播请求配置,服务器向67端口广播回应请 求。这种回应使用广播是因为客户端还不知道可以发送的IP地址。 0 C$ d* ?, @6 c' E; }& Y$ |! ~
端口:69
服务:Trival File Transfer
说明:许多服务器与bootp一起提供这项服务,便于从系统下载启动代码。但是它们常常由于错误配置而使入侵者能从系统中窃取任何 文件。它们也可用于系统写入文件。
& i, H7 q: ? a& v 端口:79
服务:Finger Server
说明:入侵者用于获得用户信息,查询操作系统,探测已知的缓冲区溢出错误,回应从自己机器到其他机器Finger扫描。
2 ~3 y& P% V" y3 s3 v2 B2 z9 y: g 端口:80
服务:HTTP
说明:用于网页浏览。木马Executor开放此端口。
2 ~# M& J0 L2 o' x% g/ b 端口:99
服务:Metagram Relay
说明:后门程序ncx99开放此端口。 - a; O5 T. N j* r5 s" A* M, ?
端口:102
服务:Message transfer agent(MTA)-X.400 over TCP/IP
说明:消息传输代理。
" r$ b& V! l" w- |( K4 I 端口:109
服务:Post Office Protocol -Version3
说明:POP3服务器开放此端口,用于接收邮件,客户端访问服务器端的邮件服务。POP3服务有许多公认的弱点。关于用户名和密码交 换缓冲区溢出的弱点至少有20个,这意味着入侵者可以在真正登陆前进入系统。成功登陆后还有其他缓冲区溢出错误。 9 r2 |7 `3 B2 q# W" ]
端口:110
服务:SUN公司的RPC服务所有端口
说明:常见RPC服务有rpc.mountd、NFS、rpc.statd、rpc.csmd、rpc.ttybd、amd等
& j, ?4 `$ I! _6 O 端口:113
服务:Authentication Service
说明:这是一个许多计算机上运行的协议,用于鉴别TCP连接的用户。使用标准的这种服务可以获得许多计算机的信息。但是它可作为许多服务的记录器,尤其 是ftp、 POP、IMAP、SMTP和IRC等服务。通常如果有许多客户通过防火墙访问这些服务,将会看到许多这个端口的连接请求。记住,如果阻断这个 端口客户端会感觉到在防火墙另一边与E-MAIL服务器的缓慢连接。许多防火墙支持TCP连接的阻断过程中发回RST。这将会停止缓慢的连接。
$ w8 F0 F7 v9 F2 \( \" [- B 端口:119
服务:Network News Transfer Protocol
说明:NEWS新闻组传输协议,承载USENET通信。这个端口的连接通常是人们在寻找USENET服务器。多数ISP限制,只有他们的客户才能访问他 们的新闻组服务器。打开新闻组服务器将允许发/读任何人的帖子,访问被限制的新闻组服务器,匿名发帖或发送SPAM。
4 G; C7 g; }( S) n 端口:135
服务:Location Service
说明:Microsoft在这个端口运行DCE RPC end-point mapper为它的DCOM服务。这与UNIX 111端口的功能很相似。使用DCOM和RPC的服务利用计算机上的end-point mapper注册它们的位置。远端客户连接到计算机时,它们查找end-point mapper找到服务的位置。HACKER扫描计算机的这个端口是为了找到这个计算机上运行Exchange Server吗?什么版本?还有些DOS攻击直接针对这个端口。
4 ~9 Z& D$ Q' L" m* m f5 _ 端口:137、138、139
服务:NETBIOS Name Service
说明:其中137、138是UDP端口,当通过网上邻居传输文件时用这个端口。而139端口:通过这个端口进入的连接试图获得NetBIOS/SMB服务。这个协议被用于windows文件和打印机共享和SAMBA。还有WINS Regisrtation也用它。
: k8 d1 f8 e: B# Z3 D5 N& | 端口:143
服务:Interim Mail Access Protocol v2
说明:和POP3的安全问题一样,许多IMAP服务器存在有缓冲区溢出漏洞。记住:一种LINUX蠕虫(admv0rm)会通过这个端口繁殖,因此许多 这个端口的扫描来自不知情的已经被感染的用户。当REDHAT在他们的Linux发布版本中默认允许IMAP后,这些漏洞变的很流行。这一端口还被用于 IMAP2,但并不流行。
( B. C' i8 u5 c; D0 Q1 _' l9 U 端口:161
服务:SNMP
说明:SNMP允许远程管理设备。所有配置和运 行信息的储存在数据库中,通过SNMP可获得这些信息。许多管理员的错误配置将被暴露在Internet。Cackers将试图使用默认的密码 public、private访问系统。他们可能会试验所有可能的组合。SNMP包可能会被错误的指向用户的网络。 ) I- a: _3 i7 J7 s5 {
端口:177
服务:X Display Manager Control Protocol
说明:许多入侵者通过它访问X-windows操作台,它同时需要打开6000端口。 ( N7 c! X8 b1 }; n
端口:389
服务:LDAP、ILS
说明:轻型目录访问协议和NetMeeting Internet Locator Server共用这一端口。
% Q# }; h/ |0 q9 X1 t
端口:443
服务:Https
说明:网页浏览端口,能提供加密和通过安全端口传输的另一种HTTP。 ! q3 o& q7 w" G
端口:456
服务:[NULL]
说明:木马HACKERS PARADISE开放此端口。 ' }8 b/ J6 d7 i" F) x R
端口:513
服务:Login,remote login
说明:是从使用cable modem或DSL登陆到子网中的UNIX计算机发出的广播。这些人为入侵者进入他们的系统提供了信息。
0 b- H& A6 n* x# h 端口:544
服务:[NULL]
说明:kerberos kshell " E( t* b! f1 y4 n# h
端口:548
服务:Macintosh,File Services(AFP/IP)
说明:Macintosh,文件服务。
9 ]- Y& V! w* S) E0 L9 h4 p* Z, F 端口:553
服务:CORBA IIOP (UDP)
说明:使用cable modem、DSL或VLAN将会看到这个端口的广播。CORBA是一种面向对象的RPC系统。入侵者可以利用这些信息进入系统。
/ f% c4 X( M/ t: g" R' ? 端口:555
服务:DSF
说明:木马PhAse1.0、Stealth Spy、IniKiller开放此端口。
4 g' j+ S- v1 |: ^& G+ R) Y 端口:568
服务:Membership DPA
说明:成员资格 DPA。 5 e2 P/ F0 v& X# L! l$ ?# S4 r9 A
端口:569
服务:Membership MSN
说明:成员资格 MSN。 % P; O3 d7 N' Q7 [
端口:635
服务:mountd
说明:Linux的mountd Bug。这是扫描的一个流行BUG。大多数对这个端口的扫描是基于UDP的,但是基于TCP的mountd有所增加(mountd同时运行于两个端口)。 记住mountd可运行于任何端口(到底是哪个端口,需要在端口111做portmap查询),只是Linux默认端口是635,就像NFS通常运行于 2049端口。
) [* k' Y( S- I; }- D( z 端口:636
服务:LDAP
说明:SSL(Secure Sockets layer) ! {' y/ U. C' {
端口:666
服务:Doom Id Software
说明:木马Attack ftp、Satanz Backdoor开放此端口 ; Z4 c4 T9 ]% V) O# |4 W
端口:993
服务:IMAP
说明:SSL(Secure Sockets layer) 8 f3 i# v. R; T1 _3 Y
端口:1001、1011
服务:[NULL]
说明:木马Silencer、WebEx开放1001端口。木马Doly Trojan开放1011端口。 # K0 j, u+ W$ Q& \6 R
端口:1024
服务:Reserved
说明:它是动态端口的开始,许多程序并不在乎用哪个端口连接网络,它们请求系统为它 们分配下一个闲置端口。基于这一点分配从端口1024开始。这就是说 第一个向系统发出请求的会分配到1024端口。你可以重启机器,打开Telnet,再打开一个窗口运行natstat -a 将会看到Telnet被分配1024端口。还有SQL session也用此端口和5000端口。 . P8 R, D) ~7 U7 C0 i3 m) [
端口:1025、1033
服务:1025:network blackjack 1033:[NULL]
说明:木马netspy开放这2个端口。 , @8 ~, n3 D/ {
端口:1080
服务:SOCKS
说明:这一协议以通道方式穿过防火墙,允许防火墙后面的人通过一个IP地址访问 INTERNET。理论上它应该只允许内部的通信向外到达 INTERNET。但是由于错误的配置,它会允许位于防火墙外部的攻击穿过防火墙。WinGate常会发生这种错误,在加入IRC聊天室时常会看到这种情 况。 ]. [# ~5 o$ D2 _) o
端口:1170
服务:[NULL]
说明:木马Streaming Audio Trojan、Psyber Stream Server、Voice开放此端口。 6 j: e! ?) k; t# [. a
端口:1234、1243、6711、6776
服务:[NULL]
说明:木马SubSeven2.0、Ultors Trojan开放1234、6776端口。木马SubSeven1.0/1.9开放1243、6711、6776端口。
3 y4 |) i" C5 v3 ^" N 端口:1245
服务:[NULL]
说明:木马Vodoo开放此端口。 2 l* Z- {& [) v2 H7 Y2 a- _) l1 o' ^0 ^
端口:1433
服务:SQL
说明:Microsoft的SQL服务开放的端口。 端口:1492
服务:stone-design-1
说明:木马
ftp99CMP开放此端口。
) R& l" H; B; } o0 s% L0 H 端口:1500
服务:RPC client fixed port session queries
说明:RPC客户固定端口会话查询 ) }+ o4 M% t. |- F- @
端口:1503
服务:NetMeeting T.120
说明:NetMeeting T.120
% w# v0 R3 e4 U/ J* n 端口:1524
服务:ingress
说明:许多攻击脚本将安装一个后门SHELL于这个端口,尤其是针对SUN系统中 Sendmail和RPC服务漏洞的脚本。如果刚安装了防火墙就看到在 这个端口上的连接企图,很可能是上述原因。可以试试Telnet到用户的计算机上的这个端口,看看它是否会给你一个SHELL。连接到 600/pcserver也存在这个问题。 ! V1 U: _5 T5 o! x- m
常见网络端口(补全) Z7 F6 K# R! ~- e
553 CORBA IIOP (UDP) 如果你使用cable modem或DSL VLAN,你将会看到这个端口的广播。CORBA是一种面向对象的RPC(remote procedure call)系统。Hacker会利用这些信息进入系统。
( H1 v0 `& M! z1 D7 A4 G 600 Pcserver backdoor 请查看1524端口。
一些玩script的孩子认为他们通过修改ingreslock和pcserver文件已经完全攻破了系统-- Alan J. Rosenthal. 2 I1 G# i! b" L w- T
635 mountd Linux的mountd Bug。这是人们扫描的一个流行的Bug。大多数对这个端口的扫描是基于UDP的,但基于TCP的mountd有所增加(mountd同时运行于两个端 口)。记住,mountd可运行于任何端口(到底在哪个端口,需要在端口111做portmap查询),只是Linux默认为635端口,就象NFS通常 运行于2049端口。
2 q% L+ h6 b: \, f 1024 许多人问这个端口是干什么的。它是动态端口的开始。许多程序并不在乎用哪个端口连接网络,它们请求操作系统为它们分配“下一个闲置端口”。基于这一点分配 从端口1024开始。这意味着第一个向系统请求分配动态端口的程序将被分配端口1024。为了验证这一点,你可以重启机器,打开Telnet,再打开一个 窗口运行“natstat -a”,你将会看到Telnet被分配1024端口。请求的程序越多,动态端口也越多。操作系统分配的端口将逐渐变大。再来一遍,当你浏览Web页时用 “netstat”查看,每个Web页需要一个新端口。
; i/ k) h7 _8 u% T7 s 1025,1026 参见1024
3 ?) v! u6 H" p9 i 1080 SOCKS 这一协议以管道方式穿过防火墙,允许防火墙后面的许多人通过一个IP地址访问Internet。理论上它应该只允许内部的通信向外达到Internet。 但是由于错误的配置,它会允许Hacker/Cracker的位于防火墙外部的攻击穿过防火墙。或者简单地回应位于Internet上的计算机,从而掩饰 他们对你的直接攻击。WinGate是一种常见的windows个人防火墙,常会发生上述的错误配置。在加入IRC聊天室时常会看到这种情况。
& T& s6 ?2 C! P$ s9 O; M1 h! | 1114 SQL 系统本身很少扫描这个端口,但常常是sscan脚本的一部分。
! `; ]% G! M- I
1243 Sub-7木马(TCP)
8 Q. f2 h1 a8 b' Z) u
1524 ingreslock 后门许多攻击脚本将安装一个后门Shell于这个端口(尤其是那些针对Sun系统中sendmail和RPC服务漏洞的脚本,如statd, ttdbserver和cmsd)。如果你刚刚安装了你的防火墙就看到在这个端口上的连接企图,很可能是上述原因。你可以试试Telnet到你的机器上的 这个端口,看看它是否会给你一个Shell。连接到600/pcserver也存在这个问题。
! p. }8 j. E3 w+ T. o/ F! b3 T* ^2 j 2049 NFS NFS程序常运行于这个端口。通常需要访问portmapper查询这个服务运行于哪个端口,但是大部分情况是安装后NFS运行于这个端口,Hacker/Cracker因而可以闭开portmapper直接测试这个端口。
2 |; \7 N \$ ^# _+ v+ T 3128 squid 这是Squid HTTP代理服务器的默认端口。攻击者扫描这个端口是为了搜寻一个代理服务器而匿名访问Internet。你也会看到搜索其它代理服务器的端口: 8000/8001/8080/8888。扫描这一端口的另一原因是:用户正在进入聊天室。其它用户(或服务器本身)也会检验这个端口以确定用户的机器是 否支持代理。 + z) o. X3 F9 @& F7 f
5632 pcAnywere 你会看到很多这个端口的扫描,这依赖于你所在的位置。当用户打开pcAnywere时,它会自动扫描局域网C类网以寻找可能得代理(译者:指agent而 不是proxy)。Hacker/cracker也会寻找开放这种服务的机器,所以应该查看这种扫描的源地址。一些搜寻pcAnywere的扫描常包含端 口22的UDP数据包。 0 Z5 h: ~: y! r
6776 Sub-7 artifact 这个端口是从Sub-7主端口分离出来的用于传送数据的端口。例如当控制者通过电话线控制另一台机器,而被控机器挂断时你将会看到这种情况。因此当另一人 以此IP拨入时,他们将会看到持续的,在这个端口的连接企图。(译者:即看到防火墙报告这一端口的连接企图时,并不表示你已被Sub-7控制。) 4 e5 e$ x* {5 f8 ?! u2 g f8 n
6970 RealAudio RealAudio客户将从服务器的6970-7170的UDP端口接收音频数据流。这是由TCP7070端口外向控制连接设置的。 ! ~2 @+ D" {! B( W0 N0 [
13223 PowWow PowWow 是Tribal Voice的聊天程序。它允许用户在此端口打开私人聊天的连接。这一程序对于建立连接非常具有“进攻性”。它会“驻扎”在这一TCP端口等待回应。这造成 类似心跳间隔的连接企图。如果你是一个拨号用户,从另一个聊天者手中“继承”了IP地址这种情况就会发生:好象很多不同的人在测试这一端口。这一协议使用 “OPNG”作为其连接企图的前四个字节。
0 ^2 I$ Z+ h+ y( Z6 X/ P1 T- } 17027 Conducent 这是一个外向连接。这是由于公司内部有人安装了带有Conducent "adbot" 的共享软件。Conducent "adbot"是为共享软件显示广告服务的。使用这种服务的一种流行的软件是Pkware。有人试验:阻断这一外向连接不会有任何问题,但是封掉IP地址 本身将会导致adbots持续在每秒内试图连接多次而导致连接过载:
机器会不断试图解析DNS名 —ads.conducent.com,即IP地 址216.33.210.40 ;216.33.199.77 ;216.33.199.80 ;216.33.199.81;216.33.210.41。(译者:不知NetAnts使用的Radiate是否也有这种现象)
# n2 _ Y1 ^7 W5 Z 27374 Sub-7木马(TCP)
) |) _) b( l' I- V @5 B5 U* i 30100 NetSphere木马(TCP) 通常这一端口的扫描是为了寻找中了NetSphere木马。 ; Q/ Y7 z0 Z! d' C( H. L
31337 Back Orifice “elite” Hacker中31337读做“elite”/ei’li:t/(译者:法语,译为中坚力量,精华。即3=E, 1=L, 7=T)。因此许多后门程序运行于这一端口。其中最有名的是Back Orifice。曾经一段时间内这是Internet上最常见的扫描。现在它的流行越来越少,其它的木马程序越来越流行。
# d. E0 n% h0 s7 H% w 31789 Hack-a-tack 这一端口的UDP通讯通常是由于"Hack-a-tack"远程访问木马(RAT, Remote Access Trojan)。这种木马包含内置的31790端口扫描器,因此任何31789端口到317890端口的连接意味着已经有这种入侵。(31789端口是控 制连接,317890端口是文件传输连接)
7 u2 N; r9 D2 e: F. T% |4 E9 U! a 32770~32900 RPC服务 Sun Solaris的RPC服务在这一范围内。详细的说:早期版本的Solaris(2.5.1之前)将portmapper置于这一范围内,即使低端口被防 火墙封闭仍然允许Hacker/cracker访问这一端口。扫描这一范围内的端口不是为了寻找portmapper,就是为了寻找可被攻击的已知的 RPC服务。
: Y g) d! H0 [% s 33434~33600 traceroute 如果你看到这一端口范围内的UDP数据包(且只在此范围之内)则可能是由于traceroute。
| 

 发表于 2008-10-8 19:23:03
 千斤顶
 显身卡


 鲁公网安备 37021102000261号